Domain sportwagen-fahren.de kaufen?
Wir ziehen mit dem Projekt
sportwagen-fahren.de um.
Sind Sie am Kauf der Domain
sportwagen-fahren.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sportwagen-fahren.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
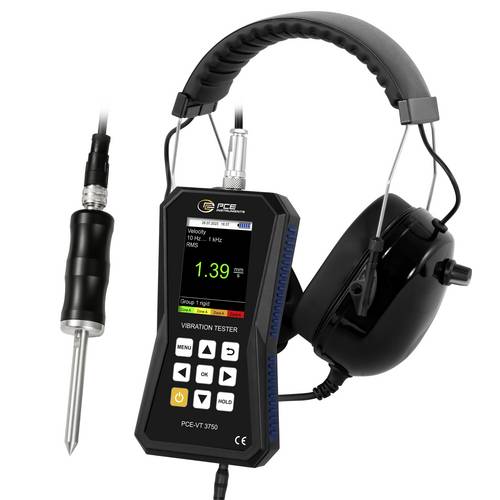
PCE Instruments Vibrationsmessgerät PCE-VT 3750S inkl. Nadelfühler |Kopfhörer |Beschleunigung |Geschwindigkeit |WegDas Vibrationsmessgerät ist ideal für Wartungsmitarbeiter zur schnellen Überprüfung von vibrierenden Teilen, Maschinen und Anlagen. Dieses Vibrationsmessgerät gibt die Schwingbeschleunigung, die Schwinggeschwindigkeit und den Schwingweg direkt am Display an. So können Sie mit dem Gerät schnell und sicher Unwucht und sich entwickelnde Lagerschäden detektieren und verfolgen. Das Vibrationsmessgerät ist mit einem Modus ausgestattet, der es erlaubt eine Messung nach ISO 10816-3 durchzuführen. Das Vibrationsmessgerät analysiert die Messwerte und zeigt auf dem Display eine Gut-Schlecht-Bewertung automatisch an. Das Vibrationsmessgerät wird mit Sensor an Spiralkabel, Haltemagnet, Servicetasche und Batterien geliefert. Das Display vom Vibrationsmessgerät ist ein farbiges Grafikdisplay, welches die Bedienung erleichtert, da alle Anweisungen und Menüpunkte in Klartext dargestellt werden. Die 12 Sprachen im Menü vom Vibrationsmessgerät sind einfach umschaltbar.1089,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PCE Instruments Vibrationsmessgerät PCE-VM 22 Beschleunigung Geschwindigkeit Frequenz Tachometer Verschiebung FFTDas Vibrationsmessgerät hat einen Messbereich von 0 … 200 m/s² bei der Beschleunigung. Neben der Beschleunigung kann das Vibrationsmessgerät auch die Geschwindigkeit, Verschiebung, Frequenz und eine ISO 18016-3 Messung durchführen. Während der Schwingungsmessung wird gleichzeitig eine FFT Ansicht bei dem Vibrationsmessgerät angezeigt. Per Tastendruck kann von der FFT Analyse auf die tatsächliche Wellenansicht der Schwingung umgeschaltet werden. Damit kann eine Schwingung mit dem Vibrationsmessgerät noch besser analysiert und bewertet werden. Der Magnethalter bei dem Schwingungssensor vom Vibrationsmessgerät ist so konzipiert, dass dieser an Wölbungen mit einem Mindestradius von 20 mm angebracht werden kann. Neben der Schwingungsmessung hat das Vibrationsmessgerät zusätzlich einen externen Infrarot Temperatursensor. Mit diesem Temperatursensor können Oberflächentemperaturen zwischen -70 … 380 °C gemessen werden. Eine weitere Messfunktion bei dem Vibrationsmessgerät ist die kontaktlose Drehzahlmessung. Damit können beispielweise Ventilationsanlagen mit dem Beschleunigungsaufnehmer auf deren Umdrehungszahl überprüft werden. Verbaut ist ein 4 GB Speicher bei dem Vibrationsmessgerät. Die Messdaten können anschließend von dem Beschleunigungsaufnehmer auf einen PC übertragen werden. Um die Daten zu analysieren steht eine kostenlose Software zur Verfügung. Wegen seiner vielen Funktionen ist das Vibrationsmessgerät ein universell einsetzbares Messwerkzeug. Somit findet das Vibrationsmessgerät seine Anwendung zum Beispiel bei Wartungen an Generatoren oder auch Motoren. Optional kann das Vibrationsmessgerät mit einem ISO-Zertifikat ausgestattet werden.2555,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kurze, Peter: Besser fahren, Borgward fahren 1957Besser fahren, Borgward fahren 1957 , Das Jahrbuch "1957" ist gegliedert nach Sachgebieten, die auf den Oldtimer-Fan zugeschnitten sind: - Borgward Rennsport - Borgward-Goliath-Lloyd-Verkaufsprogramm - Borgward Auslandswerk Argentinien - Borgward-Focke-Hubschraubers - Neu: Isabella Coupé - Die rollende Sparkasse - NEU: Goliath PKW 1100 - Prototyp Lloyd-Sportcoupé aus Kunststoff - etc. Durch intensive Recherchen bei ehemaligen Mitarbeitern der Borgward-Gruppe sind bisher unbekannte Dinge an das Tageslicht gekommen (Prototypen, Entwürfe). Ebenso sind viele erstmals veröffentlichte Fotos abgebildet. Die Reihe Borgward fahren, besser fahren ist eine umfangreiche Chronik, die den Bremer Fabrikanten Carl F. W. Borgward und die Geschichte seiner Automobilfabriken Borgward - Goliath - Lloyd darstellt. Bis auf den Anfangsband "bis 1949" und den Endband "nach 1962" beschreibt jedes Buch genau ein Jahr in der Historie der Unternehmungen. Ständige Kapitel handeln von den damals präsentierten Automobilen, den geheimen Prototypen, dem Motorsport, den Personalien und auch der wirtschaftlichen Lage der Firmen. Die Bücher sind mit historischen Profifotos bebildert, davon sehr viele in Farbe. Sie stammen von den Werksfotografen und befinden sich in dem umfangreichen Archiv (ca 100.000 Bilder) des Autors. Die Reihe ist auf 14 Bände angelegt (Band bis 1949, 1950 ... bis 1962). Bisher sind die Bände 1957, 1958 und 1959 erschienen. , Kontrollventile > Ventile & Ventilsteuerungsteile , Erscheinungsjahr: 20160902, Produktform: Leinen, Autoren: Kurze, Peter, Seitenzahl/Blattzahl: 96, Abbildungen: 20 schwarz-weiße Zeichnungen, 19 schwarz-weiße Tabellen, 149 Fotos, Keyword: Borgward; Goliath; Industriegeschichte; Lloyd; Oldtimer; Technikgeschichte; Unternehmensgeschichte, Fachschema: Industrialisierung~Fünfziger Jahre, Region: Bremen, Zeitraum: 1950 bis 1959 n. Chr., Thema: Entdecken, Warengruppe: HC/Geschichte/Sonstiges, Fachkategorie: Industrialisierung und Industriegeschichte, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Verlag Peter Kurze, Verlag: Verlag Peter Kurze, Verlag: Kurze, Peter, Länge: 246, Breite: 177, Höhe: 13, Gewicht: 472, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Autonomes FahrenAutonomes Fahren , Rechtshandbuch , Scheinwerfer-Vorschaltgeräte & Zündgeräte > Beleuchtung , Auflage: 3. Auflage, Erscheinungsjahr: 20241027, Produktform: Kartoniert, Redaktion: Oppermann, Bernd H.~Buck-Heeb, Petra, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 712, Abbildungen: mit Abbildungen, Keyword: Fahrerassistenzsysteme; Haftungsrecht; Technik; Tesla; Unfall; interdisziplinär; selbstfahrendes Auto; teleoperiertes Fahren, Fachschema: Ordnungswidrigkeit~Strafrecht~Kraftverkehr~Straßenverkehr - Straßenverkehrsrecht - StVG - StVO~Verkehr / Straßenverkehr~Verkehrsrecht, Warengruppe: HC/Strafrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 737 Blätter, Länge: 240, Breite: 160, Höhe: 33, Gewicht: 1008, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PCE Instruments Vibrationsmessgerät PCE-VT 3750S inkl. Nadelfühler |Kopfhörer |Beschleunigung |Geschwindigkeit |WegDas Vibrationsmessgerät ist ideal für Wartungsmitarbeiter zur schnellen Überprüfung von vibrierenden Teilen, Maschinen und Anlagen. Dieses Vibrationsmessgerät gibt die Schwingbeschleunigung, die Schwinggeschwindigkeit und den Schwingweg direkt am Display an. So können Sie mit dem Gerät schnell und sicher Unwucht und sich entwickelnde Lagerschäden detektieren und verfolgen. Das Vibrationsmessgerät ist mit einem Modus ausgestattet, der es erlaubt eine Messung nach ISO 10816-3 durchzuführen. Das Vibrationsmessgerät analysiert die Messwerte und zeigt auf dem Display eine Gut-Schlecht-Bewertung automatisch an. Das Vibrationsmessgerät wird mit Sensor an Spiralkabel, Haltemagnet, Servicetasche und Batterien geliefert. Das Display vom Vibrationsmessgerät ist ein farbiges Grafikdisplay, welches die Bedienung erleichtert, da alle Anweisungen und Menüpunkte in Klartext dargestellt werden. Die 12 Sprachen im Menü vom Vibrationsmessgerät sind einfach umschaltbar.1089,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PCE Instruments Vibrationsmessgerät PCE-VM 22 Beschleunigung Geschwindigkeit Frequenz Tachometer Verschiebung FFTDas Vibrationsmessgerät hat einen Messbereich von 0 … 200 m/s² bei der Beschleunigung. Neben der Beschleunigung kann das Vibrationsmessgerät auch die Geschwindigkeit, Verschiebung, Frequenz und eine ISO 18016-3 Messung durchführen. Während der Schwingungsmessung wird gleichzeitig eine FFT Ansicht bei dem Vibrationsmessgerät angezeigt. Per Tastendruck kann von der FFT Analyse auf die tatsächliche Wellenansicht der Schwingung umgeschaltet werden. Damit kann eine Schwingung mit dem Vibrationsmessgerät noch besser analysiert und bewertet werden. Der Magnethalter bei dem Schwingungssensor vom Vibrationsmessgerät ist so konzipiert, dass dieser an Wölbungen mit einem Mindestradius von 20 mm angebracht werden kann. Neben der Schwingungsmessung hat das Vibrationsmessgerät zusätzlich einen externen Infrarot Temperatursensor. Mit diesem Temperatursensor können Oberflächentemperaturen zwischen -70 … 380 °C gemessen werden. Eine weitere Messfunktion bei dem Vibrationsmessgerät ist die kontaktlose Drehzahlmessung. Damit können beispielweise Ventilationsanlagen mit dem Beschleunigungsaufnehmer auf deren Umdrehungszahl überprüft werden. Verbaut ist ein 4 GB Speicher bei dem Vibrationsmessgerät. Die Messdaten können anschließend von dem Beschleunigungsaufnehmer auf einen PC übertragen werden. Um die Daten zu analysieren steht eine kostenlose Software zur Verfügung. Wegen seiner vielen Funktionen ist das Vibrationsmessgerät ein universell einsetzbares Messwerkzeug. Somit findet das Vibrationsmessgerät seine Anwendung zum Beispiel bei Wartungen an Generatoren oder auch Motoren. Optional kann das Vibrationsmessgerät mit einem ISO-Zertifikat ausgestattet werden.2555,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
Ähnliche Suchbegriffe für Ransomware
-
Kurze, Peter: Besser fahren, Borgward fahren 1957Besser fahren, Borgward fahren 1957 , Das Jahrbuch "1957" ist gegliedert nach Sachgebieten, die auf den Oldtimer-Fan zugeschnitten sind: - Borgward Rennsport - Borgward-Goliath-Lloyd-Verkaufsprogramm - Borgward Auslandswerk Argentinien - Borgward-Focke-Hubschraubers - Neu: Isabella Coupé - Die rollende Sparkasse - NEU: Goliath PKW 1100 - Prototyp Lloyd-Sportcoupé aus Kunststoff - etc. Durch intensive Recherchen bei ehemaligen Mitarbeitern der Borgward-Gruppe sind bisher unbekannte Dinge an das Tageslicht gekommen (Prototypen, Entwürfe). Ebenso sind viele erstmals veröffentlichte Fotos abgebildet. Die Reihe Borgward fahren, besser fahren ist eine umfangreiche Chronik, die den Bremer Fabrikanten Carl F. W. Borgward und die Geschichte seiner Automobilfabriken Borgward - Goliath - Lloyd darstellt. Bis auf den Anfangsband "bis 1949" und den Endband "nach 1962" beschreibt jedes Buch genau ein Jahr in der Historie der Unternehmungen. Ständige Kapitel handeln von den damals präsentierten Automobilen, den geheimen Prototypen, dem Motorsport, den Personalien und auch der wirtschaftlichen Lage der Firmen. Die Bücher sind mit historischen Profifotos bebildert, davon sehr viele in Farbe. Sie stammen von den Werksfotografen und befinden sich in dem umfangreichen Archiv (ca 100.000 Bilder) des Autors. Die Reihe ist auf 14 Bände angelegt (Band bis 1949, 1950 ... bis 1962). Bisher sind die Bände 1957, 1958 und 1959 erschienen. , Kontrollventile > Ventile & Ventilsteuerungsteile , Erscheinungsjahr: 20160902, Produktform: Leinen, Autoren: Kurze, Peter, Seitenzahl/Blattzahl: 96, Abbildungen: 20 schwarz-weiße Zeichnungen, 19 schwarz-weiße Tabellen, 149 Fotos, Keyword: Borgward; Goliath; Industriegeschichte; Lloyd; Oldtimer; Technikgeschichte; Unternehmensgeschichte, Fachschema: Industrialisierung~Fünfziger Jahre, Region: Bremen, Zeitraum: 1950 bis 1959 n. Chr., Thema: Entdecken, Warengruppe: HC/Geschichte/Sonstiges, Fachkategorie: Industrialisierung und Industriegeschichte, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Verlag Peter Kurze, Verlag: Verlag Peter Kurze, Verlag: Kurze, Peter, Länge: 246, Breite: 177, Höhe: 13, Gewicht: 472, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Autonomes FahrenAutonomes Fahren , Rechtshandbuch , Scheinwerfer-Vorschaltgeräte & Zündgeräte > Beleuchtung , Auflage: 3. Auflage, Erscheinungsjahr: 20241027, Produktform: Kartoniert, Redaktion: Oppermann, Bernd H.~Buck-Heeb, Petra, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 712, Abbildungen: mit Abbildungen, Keyword: Fahrerassistenzsysteme; Haftungsrecht; Technik; Tesla; Unfall; interdisziplinär; selbstfahrendes Auto; teleoperiertes Fahren, Fachschema: Ordnungswidrigkeit~Strafrecht~Kraftverkehr~Straßenverkehr - Straßenverkehrsrecht - StVG - StVO~Verkehr / Straßenverkehr~Verkehrsrecht, Warengruppe: HC/Strafrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 737 Blätter, Länge: 240, Breite: 160, Höhe: 33, Gewicht: 1008, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.